Уязвимость устранена, обмен снова работает
Meta 22 октября снова включила функцию обмена в ИИ-агенте Muse. Два дня назад — 20 октября — компания временно остановила функцию после отчёта компании по кибербезопасности Claroc. Проблема была обнаружена в ссылках на общие артефакты: URL документов, изображений, кода и веб-приложений, созданных в Muse, могли быть найдены через пассивный мониторинг DNS.
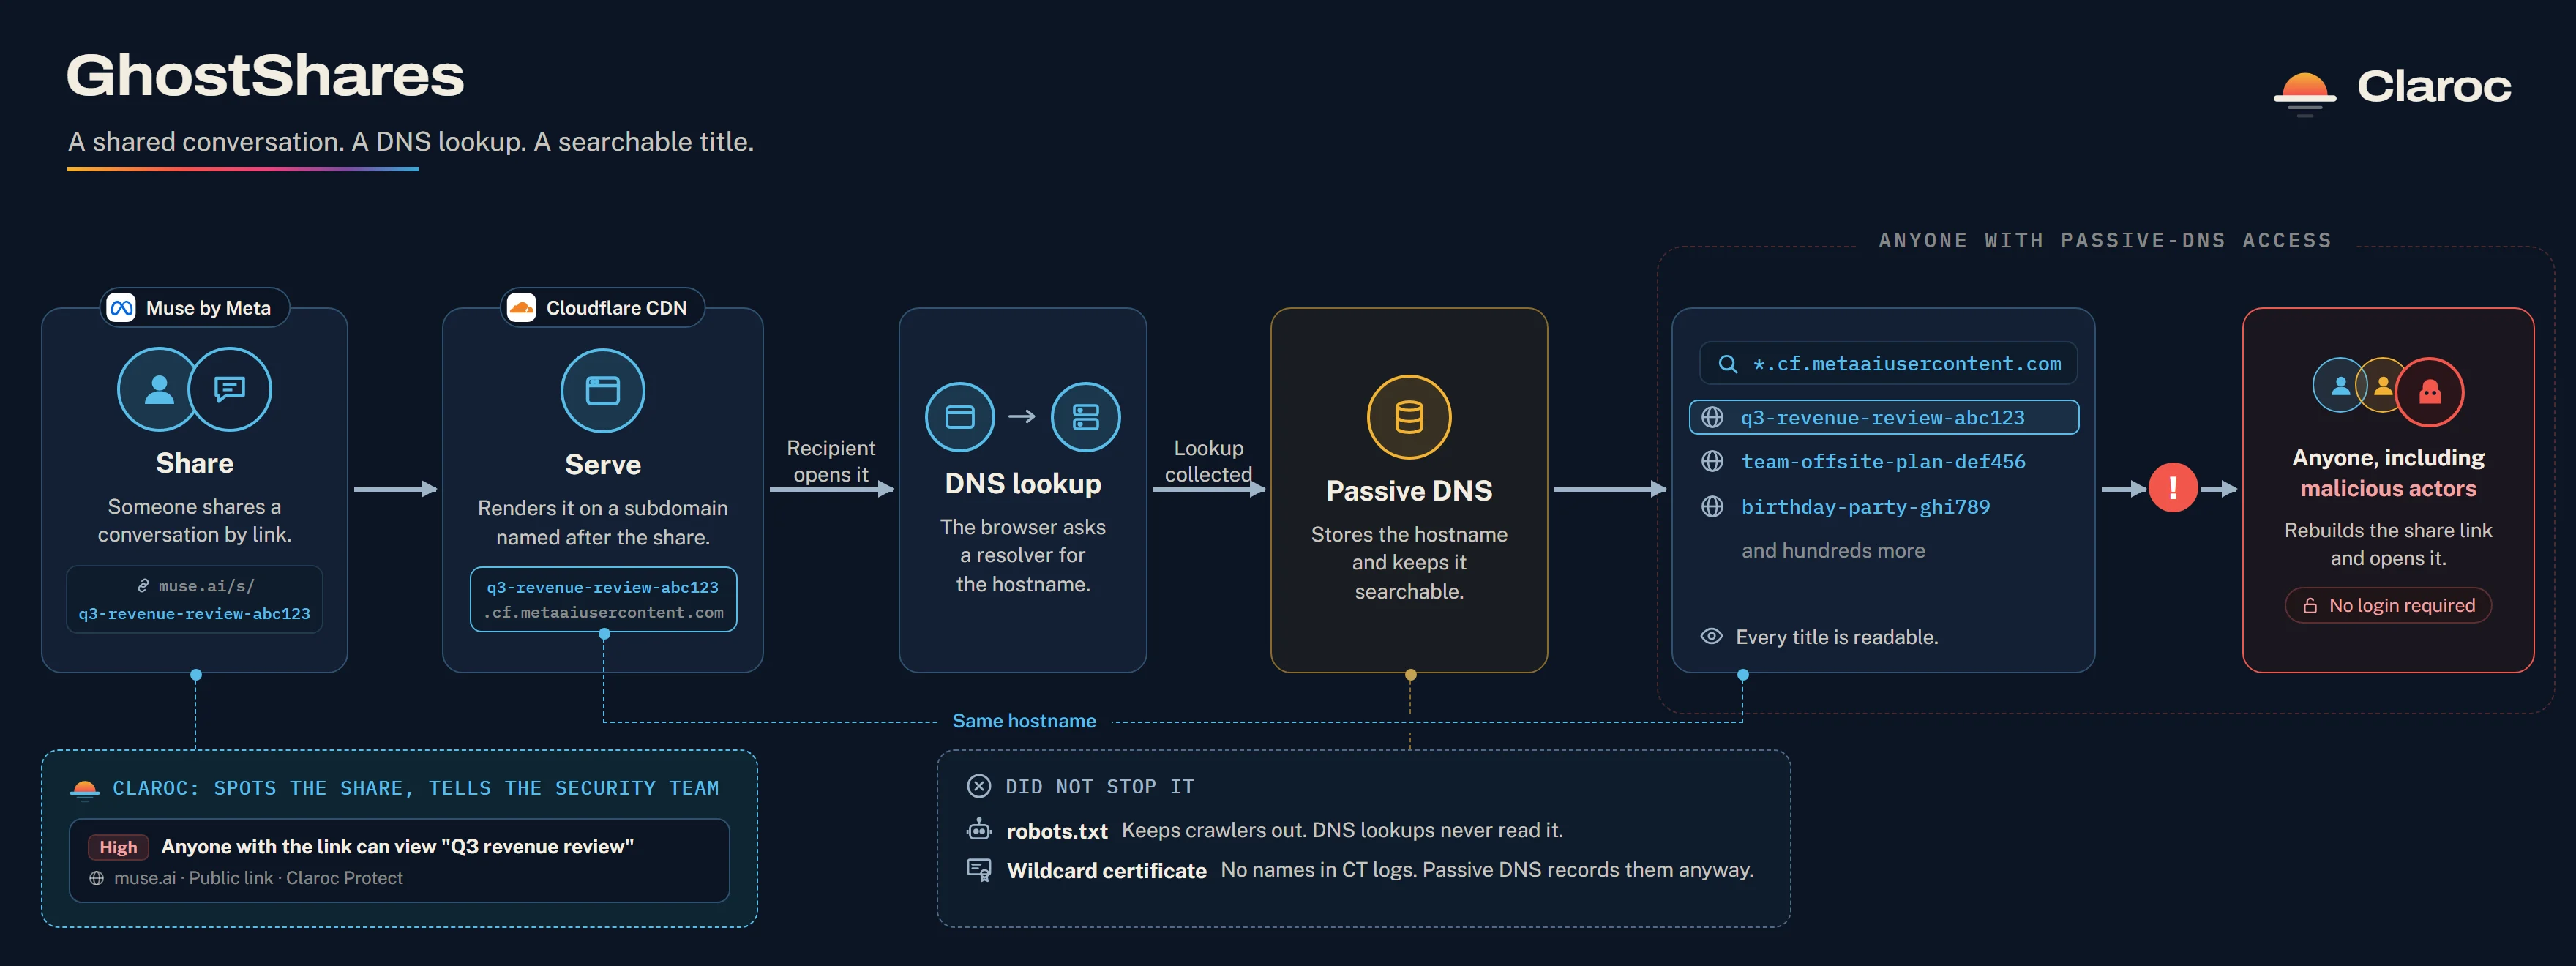
Как работает обмен в Muse: когда пользователь хочет поделиться диалогом, Muse превращает его в страницу, открывающуюся по ссылке. По данным Claroc, каждый общий объект получал отдельный поддомен под cf.metaaiusercontent.com — адрес составлялся из заголовка диалога и случайного идентификатора. Найти случайную часть было практически невозможно, но это и не требовалось: при первом открытии ссылки браузер запрашивает полное имя хоста через DNS, а сервисы пассивного DNS записывают такие запросы и держат их открытыми для поиска.
Пока структура новых ссылок не прошла полноценную независимую проверку безопасности. Представитель Meta Superintelligence Labs Дэвид Синглтон в посте на X объявил, что основная проблема полностью устранена, и добавил важное уточнение: уязвимость касалась не обмена диалогами, а именно URL общих артефактов. Ранее Meta сообщила Ars Technica, что приостановила функцию, чтобы «рассмотреть отчёт и изучить способы обнаружения этих ссылок».
Заявление Синглтона
«Основная проблема теперь устранена, а обмен снова включён. Мы немедленно отключили обмен, чтобы устранить эту проблему — поэтому общие артефакты временно были недоступны. Мы видели в прессе некоторые статьи об уязвимости в обмене чатами — это неверно: проблема касалась именно общих артефактов. Если вы поделились артефактом до исправления, теперь у него новый URL. Каждый, кто зайдёт по старой ссылке, увидит напоминание попросить у вас новую.» — Дэвид Синглтон, Meta Superintelligence Labs, X (22 октября 2026 года). Цитируют The Verge и madrobot.blog.
В заявлении Синглтон извинился за неудобства, связанные со старыми ссылками, и подчеркнул, что защита данных пользователей остаётся на первом месте. По его словам, компания отключила обмен «в срочном порядке, чтобы предотвратить непреднамеренное раскрытие».
Что такое артефакт и что изменилось
Согласно странице помощи Meta, артефакты — это документы, изображения, код и веб-приложения, которые может создавать Muse. Они хранятся внутри диалога как отдельные объекты и при обмене получают самостоятельную ссылку. Именно конструктивный недостаток в структуре этих ссылок и открывал возможность находить их через пассивный DNS.
В течение двух дней паузы пользователи не могли делиться артефактами; после заявления 22 октября функция полностью восстановлена. После исправления все общие артефакты получили новые URL. Посетители, открывающие старую ссылку, теперь видят напоминание запросить новую ссылку у отправителя. О том, как устроены новые ссылки, Синглтон подробностей не привёл. Старые ссылки со старыми заголовками остаются в истории пассивного DNS: удалить их из истории невозможно.
Предыстория: 6,8 тысячи страниц в открытом DNS
Эта история началась 20 октября с отчёта Claroc «GhostShares». Исследователи выяснили, что ссылки, составленные из заголовков общих диалогов, попадали в открытые DNS-записи — одним запросом можно было найти более 6,8 тысячи общих страниц. Среди них были и конфиденциальные документы, такие как внутренний обзор доходов маркетинговой компании и заявка на кредит владельца малого бизнеса.
Meta приостановила функцию обмена после вопросов Ars Technica — подробнее о предыдущем этапе истории. При повторной проверке Claroc подтвердила, что в день паузы ни одна из 40 общих страниц не открылась.
Теперь внимание приковано к структуре новых ссылок: устойчивы ли они к такому же мониторингу — покажет время. Материал The Verge об обновлении ищет ответ именно на этот вопрос.
Bug bounty: награда до 300 000 долларов
Синглтон в своём заявлении призвал исследователей обращаться в программу bug bounty Muse. Программа выплачивает до 300 000 долларов за подтверждённые находки, каждый отчёт рассматривается, и любой, кто отправит находку, может обратиться напрямую.
Это очередная проблема конфиденциальности Muse с момента его запуска в сентябре. Meta планирует широко внедрить агента на рабочих местах, поэтому надёжность механизмов обмена имеет для компании стратегическое значение.
По словам Claroc, доказательств злоупотребления найденными страницами пока нет, однако исследователи предупреждают, что такой список может стать готовой почвой для мошенничества.