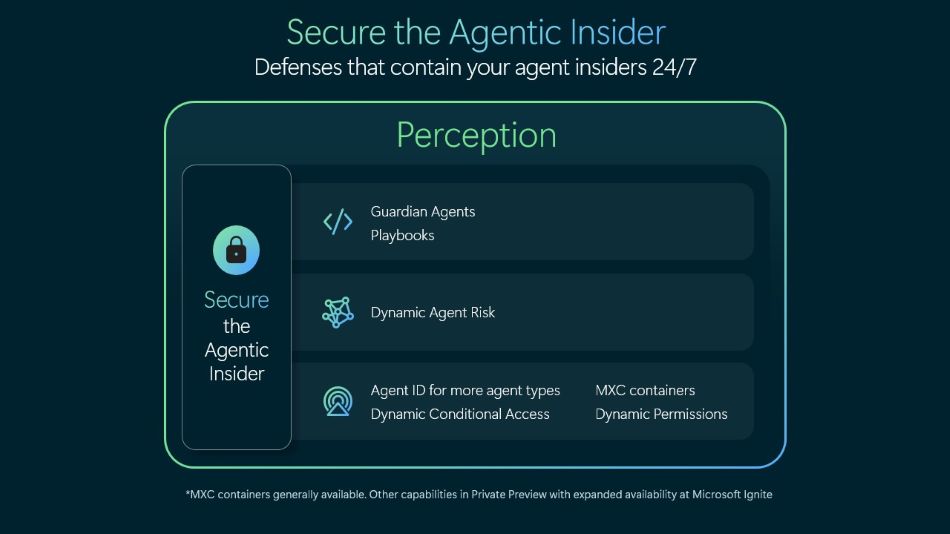
19 октября 2026 года Microsoft представила новую функцию безопасности, которая отслеживает ИИ-агентов, работающих внутри корпораций, — Guardian Agents. Функция продолжает продуктовую линейку Project Perception, запущенную в июне: в ней работают команды «красных» атакующих агентов, обнаруживающих их «синих» агентов и устраняющих найденные уязвимости «зелёных» агентов. В тот же день генеральный директор Сатья Наделла и руководитель бизнеса по безопасности Хайете Галло призвали корпорации не доверять поставщикам ИИ-моделей: frontier-моделям, независимо от их происхождения, доверять нельзя, предупредили они. В Microsoft Defender также добавлена функция обнаружения агентов — она находит до 60 типов агентов, ограничивает их доступ к данным, динамически настраивает их разрешения и требует человеческого подтверждения в рискованных решениях.
Что отслеживает Guardian Agents
Задача Guardian Agents — отслеживать каждое действие ИИ-агентов, которых развернула сама компания. Особенность этого подхода в том, что Microsoft теперь видит главную угрозу не снаружи, а изнутри. Project Perception изначально создавалась в июне как защита от внешних атак: «красная команда» атаковала систему в поисках уязвимостей, «синяя команда» их обнаруживала и оценивала, а «зелёная» команда устраняла найденные недостатки. Анонс Guardian Agents стал логичным продолжением этой системы: теперь под наблюдение попадают и собственные агенты корпораций, поскольку они рассматриваются как «внутренняя угроза» — то есть как участники, которым доверяют, но чьё поведение непредсказуемо.
Наделла: отделите поставку интеллекта от права им распоряжаться
Сатья Наделла призвал компании прекратить доверять поставщикам ИИ-моделей. По его мнению, гарантии безопасности поставщика не отменяют ответственности компании. Наделла написал, что корпорации должны «отделить поставку интеллекта от права им распоряжаться». Этот призыв — часть общей позиции Microsoft о том, что корпоративные системы внутреннего контроля за агентами должны быть организованы независимо от компаний, которые этих агентов поставляют.
«We need to separate the supply of intelligence from the authority over it.» — Сатья Наделла, генеральный директор Microsoft
Позиция Наделлы состоит в том, что даже если поставщик модели предоставляет гарантии безопасности, компания не может снять с себя ответственность за происходящее в её собственных системах. Поэтому корпорациям рекомендуется создавать отдельные системы для мониторинга активности агентов.
Галло: frontier-моделям доверять нельзя
Руководитель бизнеса Microsoft по безопасности Хайете Галло в связи с презентацией Guardian Agents сделал ещё более жёсткое заявление. По его словам, frontier-моделям нельзя доверять независимо от их происхождения. Причина не в том, что они злонамеренны или легко взламываются, — они непредсказуемо изменчивы и обучены выполнять задачу, а не следовать организационным нормам или человеческому суждению. Тем самым Галло описывает агентов как неконтролируемую силу внутри самой компании.
«Frontier models, regardless of their origin, cannot be trusted.» — Хайете Галло, руководитель бизнеса Microsoft по безопасности
Defender теперь обнаруживает 60 типов агентов
В продукт Microsoft Defender добавлена функция обнаружения агентов: она способна находить до 60 типов агентов, которых сотрудники приносят на рабочие места, — включая Claude Code, Codex и OpenClaw. Это позволяет выявлять распространение агентов, не разрешённых в корпорации официально. Также добавлены возможности ограничения доступа агентов к данным, динамического изменения их разрешений в зависимости от задачи и требования человеческого подтверждения в рискованных решениях. Как говорится в официальном блоге, эти меры направлены на предотвращение избыточных привилегий агентов в корпоративных системах и усиливают контроль корпораций над внутренними агентами.
Новые возможности Defender решают проблему невидимости агентов в системе: если сотрудники самостоятельно привносят разные агенты в рабочие процессы, их обнаружение, ограничение уровня доступа и привязка опасных действий к человеческому подтверждению помогают компании сохранять постоянный контроль над агентами.
Microsoft также участвует в платформе NVIDIA
Скептицизм в отношении агентов в отрасли растёт, и Microsoft здесь не одинока. Компания стала одним из первых участников новой платформы NVIDIA Open Agent Safety Platform, которую поддерживают более 100 технологических компаний. Платформа изолирует агентов в безопасной среде и отслеживает их поведение на аппаратном уровне, при необходимости имея возможность их остановить. Этот шаг — одно из проявлений общеотраслевых попыток технически укротить агентов, которых рассматривают как «внутреннюю угрозу».
В целом эти шаги Microsoft показывают сдвиг отношения корпораций к ИИ-агентам — от внешней угрозы к внутреннему контролю: агенты теперь рассматриваются не только как оружие атаки, но и как контролируемые активные участники собственных систем компании.