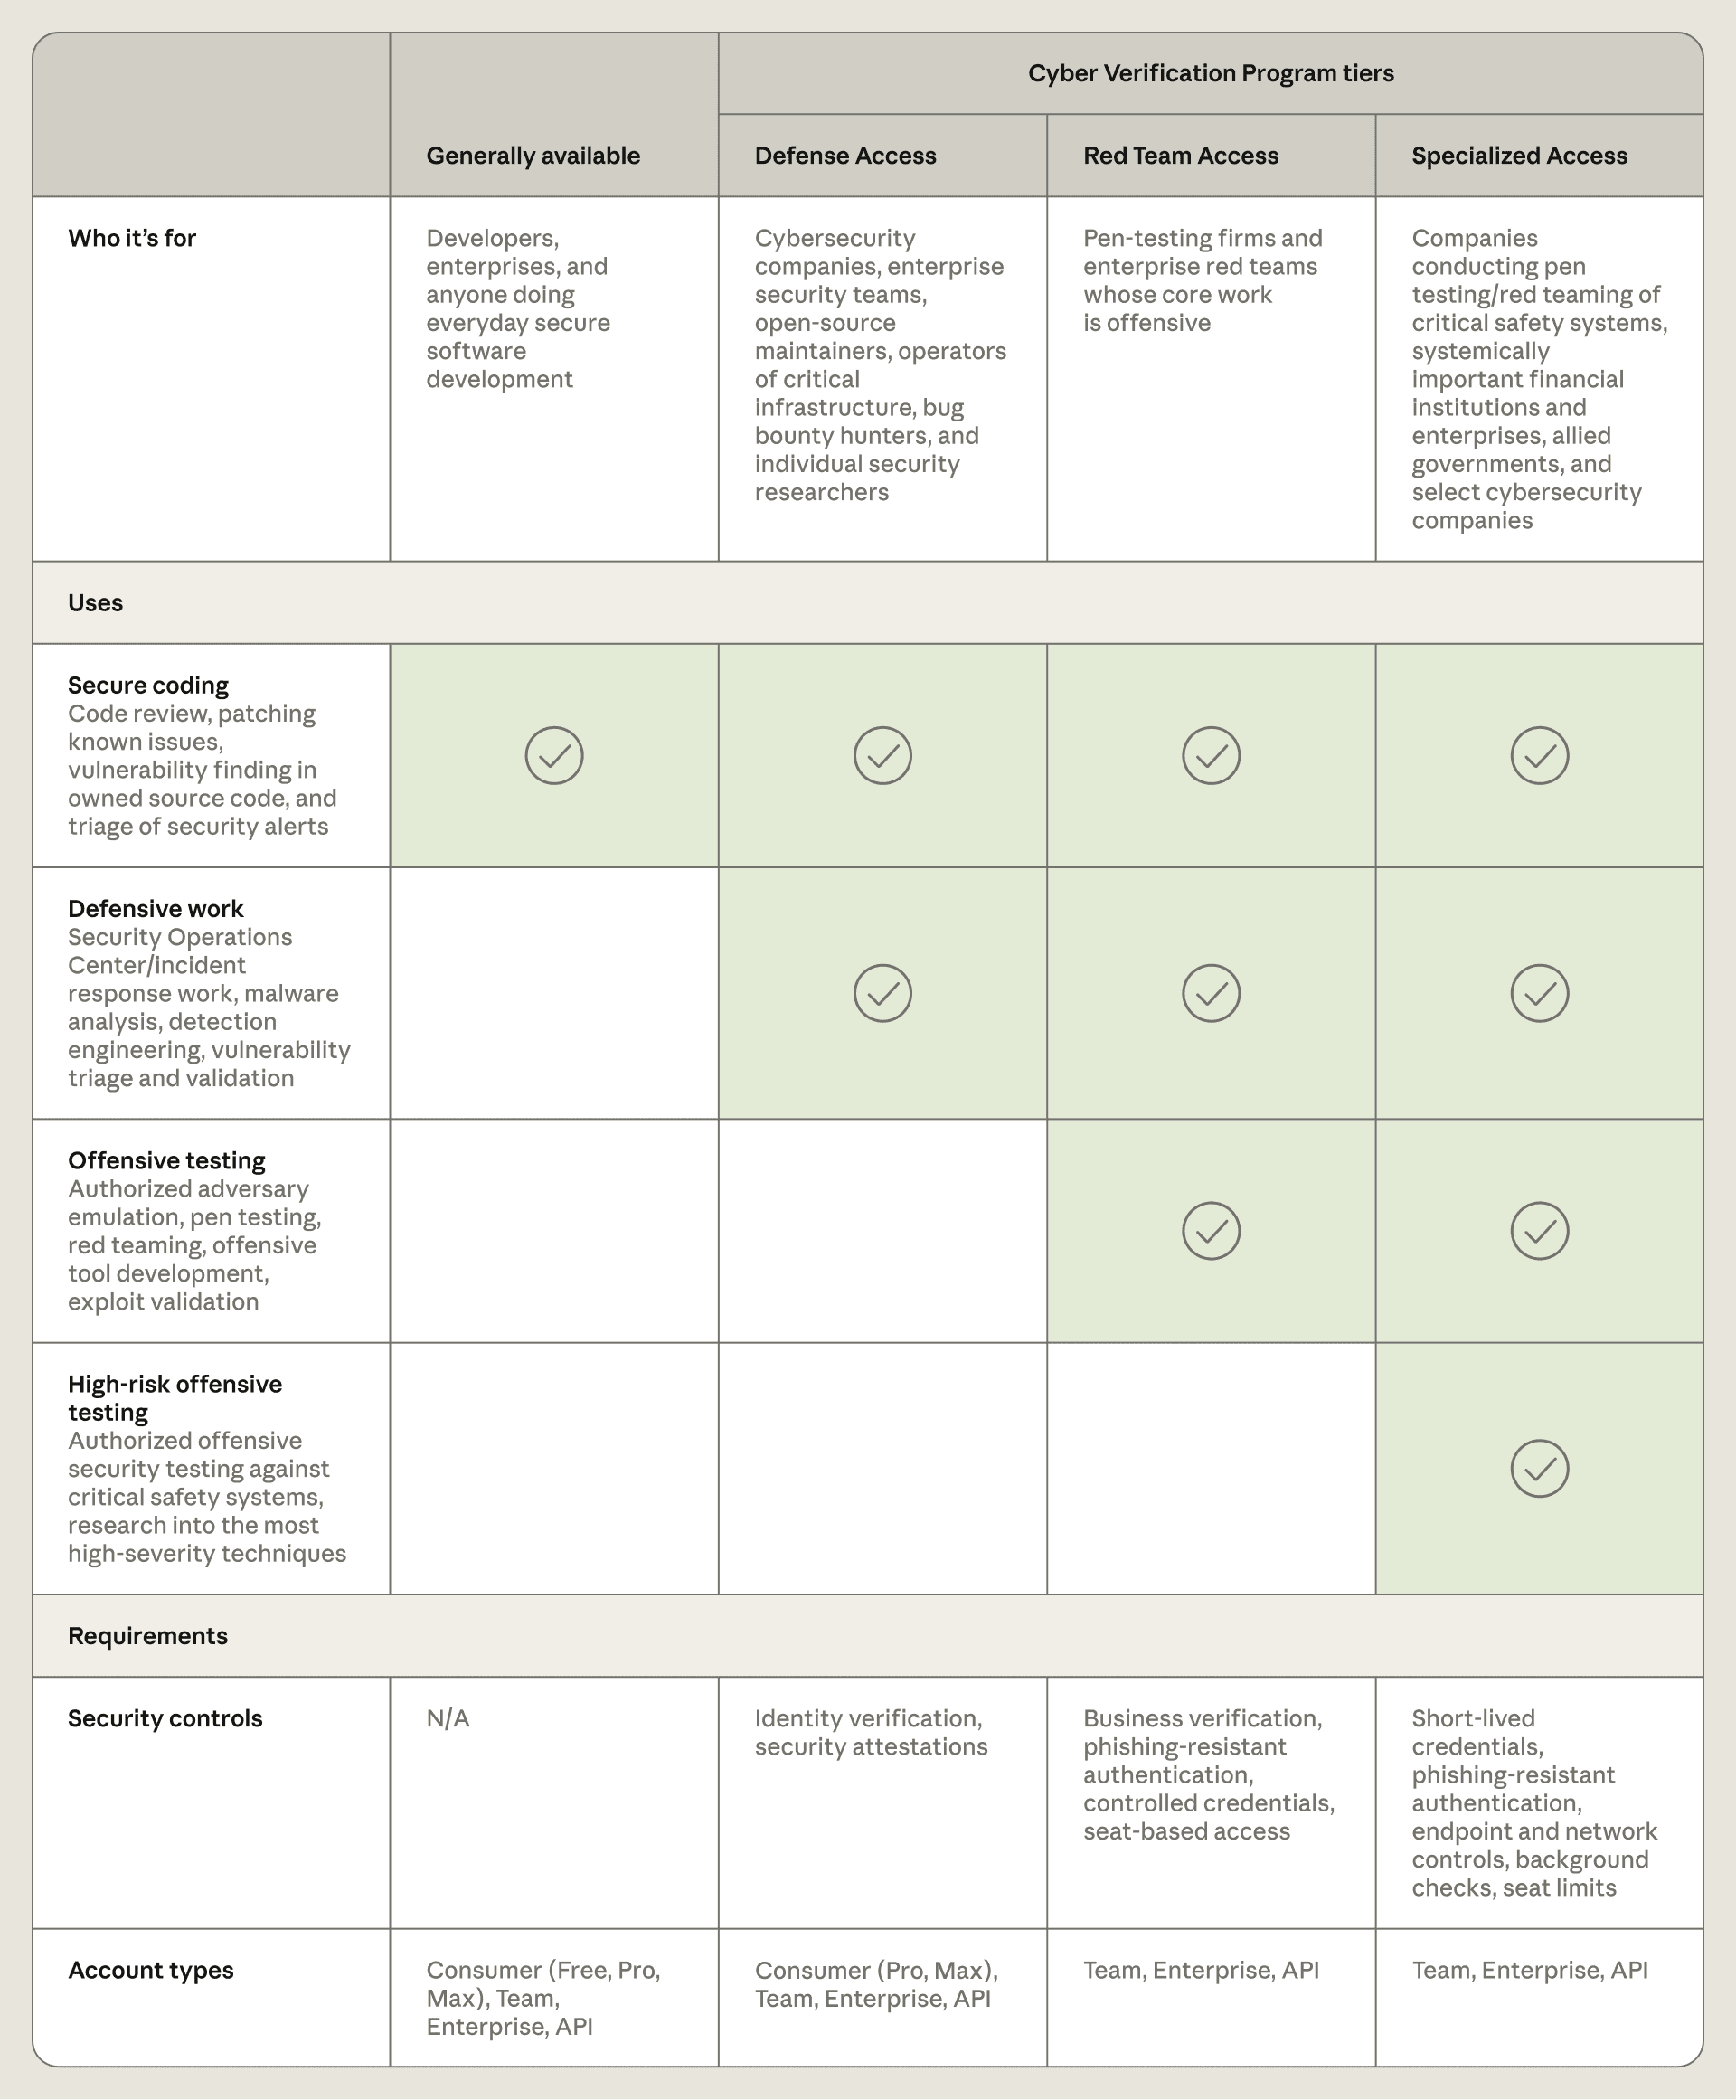
Anthropic 2026-yil 6-oktabrda Cyber Verification Program (CVP) dasturining kengaytirilgan versiyasini eʻlon qildi: Project Glasswing va avvalgi CVP bitta dasturga birlashtirildi, xavfsizlik mutaxassislari uchun uchta kirish pogʻonasi — Defense, Red Team va Specialized joriy qilindi. Har uchala pogʻona ham kompaniyaning eng kuchli modellari — Claude Opus 5.5, Claude Sonnet 5.5 va Claude Mythos 5.1 ga kiber himoya klassifikatorlari (blocking classifiers) kamaytirilgan yoki olib tashlangan holda kirishni oʻz ichiga oladi. Anthropic eʻloniga koʻra, bunday kirish faqat tekshiruvdan oʻtgan xavfsizlik mutaxassislari uchun moʻljallangan.
Pogʻonalar kiberxavfsizlikning uch xil vazifasiga moslangan: mudofaa ishlari, ruxsat etilgan hujumkor testlash va xavfsizligi hayotiy ahamiyatga ega tizimlarni testlash. Har bir pogʻonaning kirish darajasi oʻz vazifasiga mos ravishda belgilangan.
Birlashtirishdan oldin Project Glasswing alohida tashabbus sifatida faoliyat yuritgan — endi u kengaytirilgan CVP ning bir qismi sifatida davom etadi.
Uch kirish pogʻonasi
Defense Access mudofaa yoʻnalishiga moʻljallangan: hodisalarga javob berish (incident response) va zararli dasturlarni tahlil qilish (malware analysis). Bu pogʻonada kiber himoya klassifikatorlari eng koʻp saqlanib qoladi — CyScenarioBench sinovlarida Defense kirishidagi 50 ta sinovning 46 tasi bloklandi. Sinov natijalariga koʻra, bu pogʻona uch pogʻona ichida eng koʻp bloklashni amalga oshiradi.
Red Team Access Defense imkoniyatlariga qoʻshimcha ravishda ruxsat etilgan penetratsion testlash (penetration testing) huquqini beradi. Bu pogʻona faqat tashkilotlar uchun ochiq — yakka mutaxassislarga emas, tashkilot darajasidagi jamoalarga moʻljallangan.
Specialized Access xavfsizligi hayotiy ahamiyatga ega tizimlarni — masalan, elektr tarmoqlari va banklararo oʻtkazma infratuzilmasini — testlash huquqiga ega boʻlgan cheklangan miqdordagi tashkilotlar uchun ajratilgan. Bu pogʻona arizalari AQSh hukumati bilan hamkorlikda koʻrib chiqiladi. Xavfsizligi hayotiy ahamiyatga ega tizimlar deganda, masalan, elektr tarmoqlari va banklararo oʻtkazma infratuzilmasi nazarda tutilgan — bu pogʻona aynan shunday tizimlarni testlash huquqiga ega cheklangan guruh uchun ajratilgan.
Uchala pogʻona ham Claude Opus 5.5, Claude Sonnet 5.5 va Claude Mythos 5.1 modellariga kirishni oʻz ichiga oladi — farq faqat kiber himoya klassifikatorlarining qay darajada kamaytirilgani yoki olib tashlanganidadir.
Shunday qilib, uch pogʻona bitta model oilasiga — Claude Opus 5.5, Sonnet 5.5 va Mythos 5.1 ga — uch xil vazifa uchun uch xil cheklov darajasida kirish beradi.
CyScenarioBench natijalari
CyScenarioBench — koʻp bosqichli kiber operatsiya topshiriqlaridan iborat baholash. Unda Claude Opus 5.5 Red Team pogʻonasi kirishi bilan 50 ta topshiriqning 34 tasini muvaffaqiyatli bajardi — bu himoya choralari qoʻllanilmagan holatdagi 67,6 foizlik natijaga teng. Defense pogʻonasida esa 50 ta sinovning 46 tasi bloklandi.
Boshqacha aytganda, Red Team kirishi modelning kiber operatsiya qobiliyatini himoyasiz model darajasiga qaytaradi, Defense kirishi esa sinovlarning aksariyatini toʻxtatadi. Ikkala natija ham 50 ta topshiriqdan iborat bir xil baholash doirasida olingan. Bu shuni anglatadiki, Red Team kirishidagi model himoya choralari qoʻllanilmagan model bilan bir xil — 67,6 foizlik — natijani qayd etgan, Defense pogʻonasida esa 50 ta sinovning 46 tasi bloklangani buning aksi — keskin farqni koʻrsatadi.
Anthropic announced on 2026-10-06 an expanded Cyber Verification Program (CVP) with three access tiers — Defense, Red Team, and Specialized — merging its Project Glasswing initiative into a single program.
— Anthropic
Glasswing natijalari
Project Glasswing doirasida hamkorlar 2026-yil aprel–iyul oraligʻida kamida 129 ming tasdiqlangan dasturiy zaiflik aniqladi; ularning 33 mingdan ortigʻi kritik yoki yuqori darajali deb baholangan. Anthropicʻning oʻzining ochiq kodli skanerlash ishlari aprel–oktabr oraligʻida yana 5,5 ming tasdiqlangan zaiflik topdi. Reuters xabariga koʻra, bu koʻrsatkichlar 2026-yil 6-oktabrda ommaga ochiqlandi.
129 ming raqami aprel–iyul oraligʻidagi toʻrt oyni, 5,5 ming raqami esa aprel–oktabr oraligʻidagi yetti oyni qamrab oladi — ikkala holatda ham gap tasdiqlangan zaifliklar haqida ketmoqda. 33 mingdan ortiq kritik yoki yuqori darajali zaiflik esa hamkorlar topgan umumiy 129 mingning toʻrtdan biridan koʻprogʻini tashkil etadi.
Anthropicʻning oʻz skanerlashi aprel–oktabr oraligʻidagi yetti oyda topilgan 5,5 ming tasdiqlangan zaiflik esa hamkorlar topgan 129 mingga qoʻshimcha koʻrsatkichdir. Ikkala koʻrsatkich ham tasdiqlangan dasturiy zaifliklarga tegishli — ularning har biri tekshiruvdan oʻtgan real zaifliklardir.