Zaiflik tuzatildi, ulashish qayta ishga tushdi
Meta 22-oktyabr kuni Muse sunʻiy intellekt agentidagi ulashish funksiyasini qayta yoqdi. Kompaniya ikki kun oldin — 20-oktyabrda — xavfsizlik kompaniyasi Claroc hisobotidan soʻng funksiyani vaqtincha toʻxtatgan edi. Muammo ulashilgan artefaktlar havolalarida topilgan: Muse ichida yaratilgan hujjatlar, rasmlar, kod va veb-ilovalarning URLʻlari passiv DNS kuzatuvlari orqali topilishi mumkin boʻlgan.
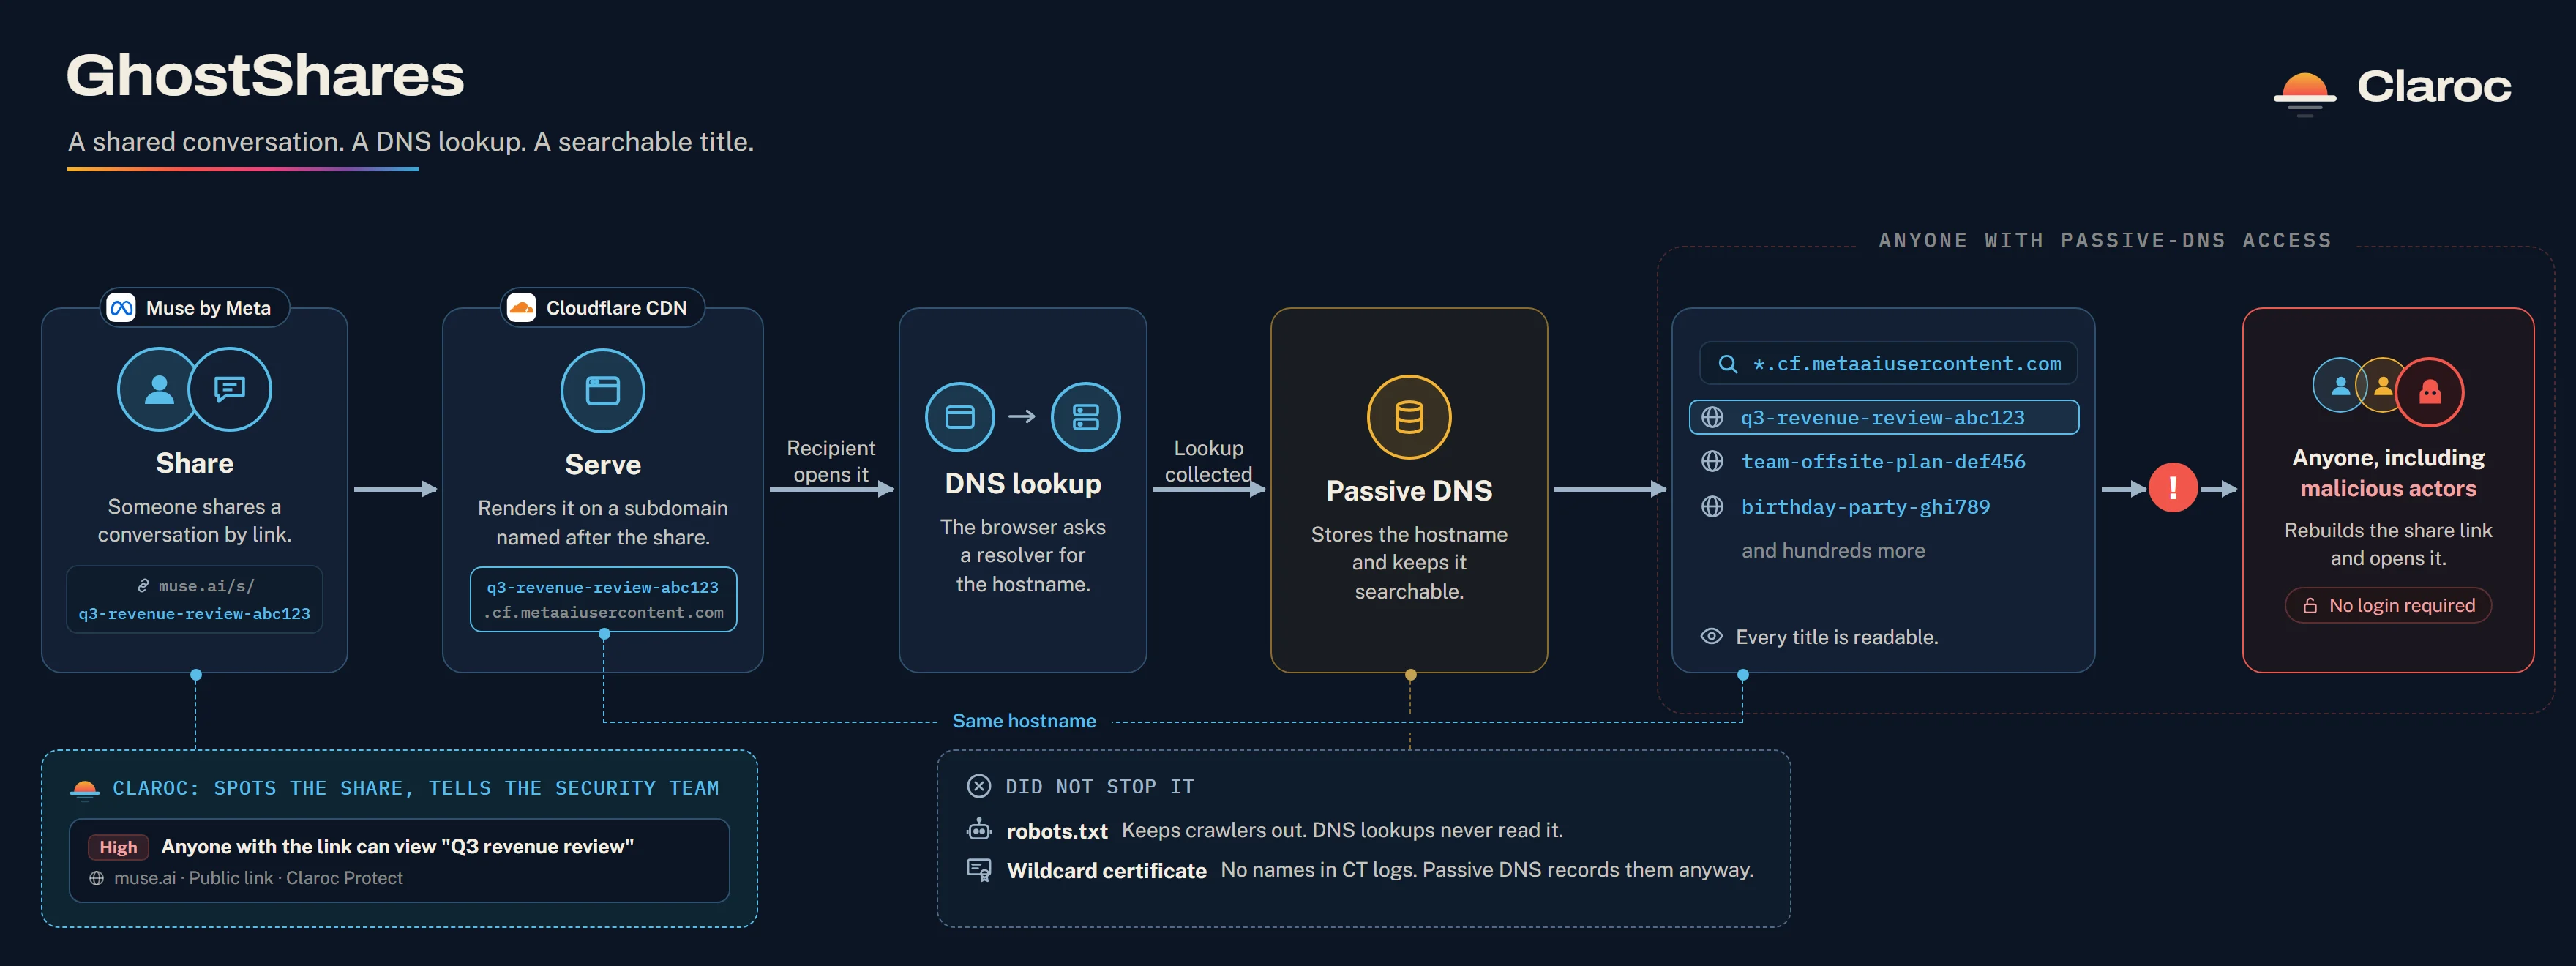
Museʻda ulashish shunday ishlaydi: foydalanuvchi suhbatni ulashmoqchi boʻlsa, Muse uni havola orqali ochiladigan sahifaga aylantiradi. Clarocʻning aniqlashicha, har bir ulashish cf.metaaiusercontent.com ostida alohida subdomen olgan — manzil suhbat sarlavhasidan va tasodifiy identifikatoridan tuzilgan. Tasodifiy qismni topish deyarli imkonsiz boʻlgan, ammo bu shart emas edi: havola birinchi marta ochilganda brauzer toʻliq hostnomani DNS orqali soʻraydi, passiv DNS xizmatlari esa bu soʻrovlarni yozib olib, qidiruvga ochiq saqlaydi.
Hozircha yangi havolalar tuzilmasi toʻliq mustaqil xavfsizlik tekshiruvidan oʻtmagan. Meta Superintelligence Labs vakili David Singleton Xʻdagi postida asosiy muammo toʻliq bartaraf etilganini eʻlon qildi va muhim aniqlik kiritdi: zaiflik suhbat ulashishga emas, aynan ulashilgan artefakt URLʻlariga tegishli edi. Meta avvalroq Ars Technicaʻga funksiyani "hisobotni koʻrib chiqish va bu havolalarni topish usullarini oʻzgartirishni oʻrganish" uchun pauza qilganini bildirgan edi.
Singleton eʻloni
"Asosiy muammo endi bartaraf etildi, ulashish esa qayta yoqildi. Biz bu muammoni bartaraf etish uchun ulashishni darhol oʻchirib qoʻydik — shuning uchun ulashilgan artefaktlar vaqtincha mavjud boʻlmadi. Matbuotda chat ulashishdagi zaiflik haqida yozilgan ayrim maqolalarni koʻrdik, bu toʻgʻri emas — muammo aynan ulashilgan artefaktlarga tegishli edi. Agar tuzatishdan oldin artefakt ulashgan boʻlsangiz, u endi yangi URLʻga ega. Eski havolaga kirgan har bir kishi undan sizdan yangisini soʻrashi kerakligi haqida eslatma koʻradi." — David Singleton, Meta Superintelligence Labs, X (2026-yil 22-oktyabr). The Verge va madrobot.blog keltiradi.
Singleton bayonotida kompaniya eski havolalar bilan bogʻliq noqulaylik uchun uzr soʻradi va foydalanuvchi maʻlumotlarini himoya qilish birinchi oʻrinda turishini taʻkidladi. Uning taʻkidlashicha, kompaniya ulashishni "kutilmagan oshkor boʻlishning oldini olish uchun" zudlik bilan oʻchirgan.
Artefakt nima va nima oʻzgardi
Metaʻning yordam sahifasiga koʻra, artefaktlar — Muse yaratishi mumkin boʻlgan hujjatlar, rasmlar, kod va veb-ilovalar. Ular suhbat ichida alohida obyekt sifatida saqlanadi va ulashilganda mustaqil havola oladi. Aynan shu havolalarning tuzilishidagi dizayn kamchiligi passiv DNS orqali topilishiga yoʻl ochgan.
Pauza qilingan ikki kun davomida foydalanuvchilar artefakt ulasha olmadi; 22-oktyabrdagi eʻlondan soʻng funksiya toʻliq tiklandi. Tuzatishdan soʻng ulashilgan barcha artefaktlar yangi URLʻlar oldi. Eski havolani ochgan tashrif buyuruvchilar endi yuboruvchidan yangi havolani soʻrash kerakligi haqida eslatma koʻradi. Yangi havolalar qanday tuzilgani haqida Singleton batafsil maʻlumot bermadi. Eski sarlavhali havolalar esa passiv DNS tarixida saqlanib qolmoqda: ularni tarixdan oʻchirishning iloji yoʻq.
Avvalgi voqea: 6,8 ming sahifa ochiq DNSʻda
Bu hikoya 20-oktyabrda Clarocʻning "GhostShares" hisobotidan boshlandi. Tadqiqotchilarning aniqlashicha, ulashilgan suhbat sarlavhalaridan tuzilgan havolalar ochiq DNS yozuvlariga tushib qolgan — bitta soʻrov bilan 6,8 mingdan ortiq ulashilgan sahifani topish mumkin boʻlgan. Ular orasida marketing kompaniyasining ichki daromad sharhi va kichik biznes egasining kredit arizasi kabi maxfiy hujjatlar ham bor edi.
Meta Ars Technica savollaridan soʻng ulashish funksiyasini pauza qilgan edi — voqeaning avvalgi bosqichi haqida batafsil. Claroc qayta tekshiruvda pauza kuniyoq 40 ta ulashilgan sahifaning hech biri ochilmaganini tasdiqlagan.
Endi eʻtibor yangi havolalar tuzilmasiga qaratilgan: ular ham xuddi shunday kuzatuvlarga chidamlimi — buni vaqt koʻrsatadi. The Vergeʻning yangilanish haqidagi materiali ham aynan shu savolga javob izlaydi.
Bug bounty: mukofot 300 000 dollargacha
Singleton oʻz bayonotida tadqiqotchilarni Museʻning bug bounty dasturiga murojaat qilishga chaqirdi. Dastur tasdiqlangan topilmalar uchun 300 000 dollargacha mukofot toʻlaydi, har bir hisobot koʻrib chiqiladi va topilma yuborgan har bir kishi toʻgʻridan-toʻgʻri murojaat qilishi mumkin.
Bu — Museʻning sentabr oyida ishga tushirilishidan buyon duch kelgan navbatdagi maxfiylik muammosi. Meta agentni ish joylarida keng joriy etishni rejalashtirmoqda, shuning uchun ulashish mexanizmlarining ishonchliligi kompaniya uchun strategik ahamiyatga ega.
Clarocʻning taʼkidlashicha, aniqlangan sahifalarning suiisteʼmol qilinganiga oid dalil hozircha yoʻq, ammo tadqiqotchilar bunday roʻyxat firibgarlik uchun tayyor zamin boʻlishi mumkinligidan ogohlantirmoqda.