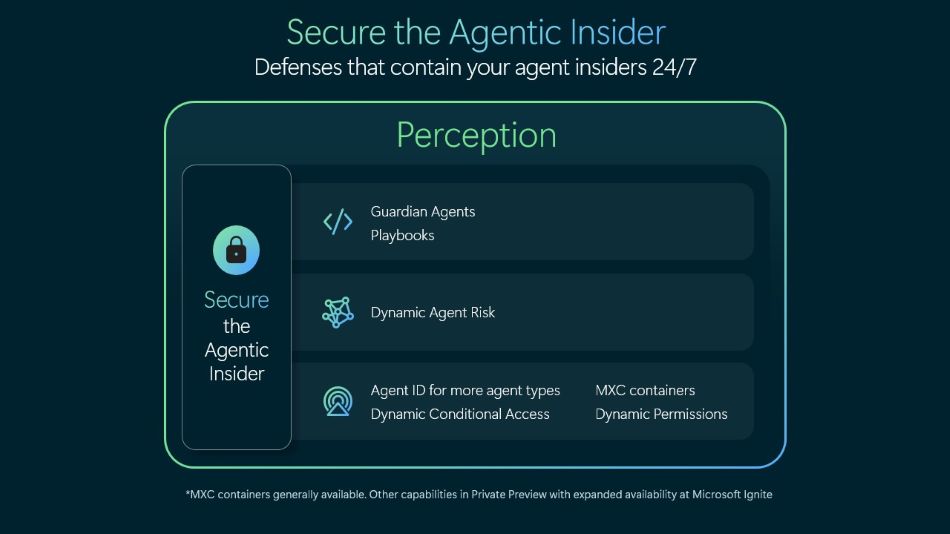
Microsoft 2026-yil 19-oktabrda korxonalar ichida ishlaydigan sunʻiy intellekt agentlarini kuzatuvchi yangi xavfsizlik funksiyasi — Guardian Agentsʻni taqdim etdi. Funksiya iyun oyida ishga tushirilgan Project Perception xavfsizlik mahsulotining davomi boʻlib, unda «qizil» hujumchi agentlar, ularni aniqlovchi «koʻk» agentlar va topilgan kamchiliklarni bartaraf etuvchi «yashil» agentlar jamoasi faoliyat yuritadi. Shu kuni bosh direktor Satya Nadella va xavfsizlik biznesi rahbari Hayete Gallot korxonalarni SI modeli yetkazib beruvchilariga ishonmaslikka chaqirdi: frontier modellarini ularning kelib chiqishidan qatʻi nazar «ishonib boʻlmaydi», deb ogohlantirildi. Microsoft Defenderʻga ham agentlarni aniqlash funksiyasi qoʻshildi — u 60 tagacha turdagi agentni topadi, ularning maʻlumotlarga kirishi cheklanadi, ruxsatlari dinamik sozlanadi va xavfli qarorlarda inson tasdigʻi talab qilinadi.
Guardian Agents nimalarni kuzatadi
Guardian Agentsʻning vazifasi — kompaniyaning oʻzi joylashtirgan SI agentlarining har bir harakatini kuzatish. Bu yondashuvning oʻziga xosligi shundaki, Microsoft endi asosiy xavfni tashqaridan emas, ichkaridan kelayotgani sifatida koʻryapti. Project Perception dastlab iyun oyida tashqi hujumlarga qarshi himoya sifatida yaratilgan edi: «qizil jamoa» tizimga hujum qilib zaifliklarni qidirgan, «koʻk jamoa» ularni aniqlab baholagan, «yashil» jamoa esa topilgan kamchiliklarni tuzatgan. Guardian Agents eʻloni shu tizimning mantiqiy davomi boʻldi: endi korxonalarning oʻz agentlari ham kuzatuv ostiga olinadi, chunki ularning oʻzi «ichki tahdid» — yaʻni, ishonchga ega boʻlgan, lekin oldindan aytib boʻlmaydigan xatti-harakat qilishi mumkin boʻlgan ishtirokchi sifatida baholanmoqda.
Nadella: aql taʻminotini undan foydalanish huquqidan ajrating
Satya Nadella kompaniyalarni SI modeli yetkazib beruvchilariga ishonishni bas qilishga chaqirdi. Uning fikricha, yetkazib beruvchining xavfsizlik kafolatlari kompaniyaning masʻuliyatini bekor qilmaydi. Nadella shunday yozgan: korxonalar «aql taʻminotini undan foydalanish huquqidan ajratishi» zarur. Bu chaqiriq korxonalar ichki nazorat tizimlarini agentlarni yetkazib bergan kompaniyalardan mustaqil tashkil etishga doir Microsoftʻning umumiy pozitsiyasining bir qismi.
«We need to separate the supply of intelligence from the authority over it.» — Satya Nadella, Microsoft bosh direktori
Nadellaʻning pozitsiyasi shundan iboratki, model yetkazib beruvchi xavfsizlik kafolatlarini taqdim etsa ham, kompaniya oʻz tizimlarida sodir boʻlayotgan voqealar uchun javobgarlikni oʻz zimmasidan soqit qila olmaydi. Shuning uchun korxonalarga agentlar faoliyatini kuzatadigan alohida tizimlar tashkil etish tavsiya etildi.
Gallot: frontier modellariga ishonib boʻlmaydi
Microsoft xavfsizlik biznesi rahbari Hayete Gallot Guardian Agents taqdimoti munosabati bilan yanada qatʻiyroq bayonot berdi. Uning aytishicha, frontier modellarining kelib chiqishidan qatʻi nazar ularga ishonib boʻlmaydi. Sababi ularning zararli yoki osonlikcha buzilishi emas — ular oldindan aytib boʻlmaydigan darajada oʻzgaruvchan va tashkiliy meʻyorlarga yoki inson mulohazasiga emas, balki vazifani bajarishga oʻrgatilgan. Gallot shunday qilib, agentlarni kompaniyaning oʻz ichidagi nazorat qilinmaydigan kuch sifatida tavsiflaydi.
«Frontier models, regardless of their origin, cannot be trusted.» — Hayete Gallot, Microsoft xavfsizlik biznesi rahbari
Defender endi 60 turdagi agentni aniqlaydi
Microsoft Defender mahsulotiga agentlarni aniqlash funksiyasi qoʻshildi: u xodimlar ish joyiga olib kirgan 60 tagacha turdagi agentlarni topa oladi — jumladan, Claude Code, Codex va OpenClaw. Bu — korxona ichida rasmiy ruxsat etilmagan agentlarning tarqalishini aniqlash imkonini beradi. Shuningdek, agentlarning maʻlumotlarga kirishini cheklash, vazifaga qarab ularning ruxsatlarini dinamik oʻzgartirish va xavfli qarorlarda inson tasdigʻini talab qilish imkoniyatlari ham qoʻshildi. Rasmiy blogʻda aytilishicha, bu choralar agentlarga korporativ tizimlarda ortiqcha imtiyoz berilishining oldini olishga qaratilgan va korxonalarning ichki agentlar ustidan nazoratini kuchaytiradi.
Defenderʻdagi yangi imkoniyatlar agentlarning tizimdagi koʻrinmasligi muammosini hal qilishga xizmat qiladi: agar xodimlar turli agentlarni ish jarayoniga mustaqil ravishda olib kirsa, ularni topish, kirish darajasini cheklash va xavfli harakatlarni inson tasdigʻiga bogʻlash kompaniyaga agentlar ustidan doimiy nazoratni saqlab qolishga yordam beradi.
NVIDIA platformasida Microsoft ham bor
Agentlarga nisbatan shubha sanoatda tobora kuchaymoqda va Microsoft bu jarayonda yolgʻiz emas. Kompaniya NVIDIAʻning yangi Open Agent Safety Platformʻining ilk aʻzolaridan biri boʻldi — platformani 100 dan ortiq texnologiya kompaniyasi qoʻllab-quvvatlaydi. Platforma agentlarni xavfsiz muhitda izolyatsiya qiladi va apparat darajasi orqali ularning xatti-harakatini kuzatib, zarur boʻlganda toʻxtata oladi. Bu qadam «ichki tahdid» sifatida koʻrilayotgan agentlarni texnik jihatdan jilovlash boʻyicha sanoat miqyosidagi urinishlarning bir koʻrinishi.
Umuman olganda, Microsoftʻning bu qadamlari korxonalarning SI agentlarga boʻlgan munosabatini tashqi xavfdan ichki nazoratga oʻtkazishni koʻrsatadi: agentlar endi nafaqat hujum quroli, balki kompaniyaning oʻz tizimlaridagi nazorat ostidagi faol ishtirokchilar sifatida qaralmoqda.