Eʻlon: xavfsiz AI agentlari uchun toʻliq stek dizayn
NVIDIA 2026-yil 21-oktabrda Berlinda oʻtkazilgan GTC tadbirida OpenShell Reference Architecture arxitekturasini eʻlon qildi — bu korporativ infratuzilma va chekka (edge) tizimlarda xavfsiz sunʻiy intellekt (SI) agentlarini qurish, izolyatsiya qilish, kuzatish va majburiy nazorat qilish uchun moʻljallangan toʻliq stek dizayn. Rasmiy press-reliz
Dizayn NVIDIA texnologiya stekining toʻrt qatlamini birlashtiradi. NVIDIA Vera Rubin infratuzilmasi Nemotron modellari asosida qurilgan modellarni ham oʻz ichiga olgan korxona yuklamalarini ishga tushiradi. NVIDIA Vera protsessorlari agent boshqaruv tizimlarini (agent harness) yuritadi. Ochiq kodli NVIDIA OpenShell dasturiy taʻminoti agentlarning nima qila olishini belgilaydi, NVIDIA BlueField DPUʻlari esa NVIDIA Sentry xavfsizlik platformasida uzluksiz kuzatuv va kremniy darajasida qoidalarni amalga oshiradi.
«Korxonalar milliardlab AI agentlarini ishga tushirishga tayyorgarlik koʻrar ekan, xavfsizlik va nazorat hisoblash arxitekturasining oʻziga singdirilishi kerak... OpenShell Reference Architecture bilan agentlar Rubinʻda fikrlaydi, Veraʻda harakat qiladi va BlueFieldʻda boshqariladi», — dedi NVIDIA asoschisi va bosh direktori Jensen Huang.
OpenShell runtime: nazorat infratuzilmaning oʻzida
NVIDIAʻning pozitsiyasi aniq: agent oʻzini oʻzi boshqara olmaydi, xavfsizlik va boshqaruv esa agent ishlayotgan infratuzilmaning oʻzida boʻlishi kerak. OpenShell — ochiq kodli runtime boʻlib, xavfsizlik va boshqaruvni aynan hisoblash infratuzilmasiga joylashtiradi. U agentning fayllar, internet xizmatlari va jismoniy qurilmalar bilan ishlaydigan tizimlarga kirishini belgilaydi va amalga oshiradi, agent yuklamalarini esa ijro davomida doimiy ishonchsiz deb qabul qiladi: agentga unga kerak boʻlgan narsagina, kerak boʻlgan vaqtda beriladi.
OpenShell toʻrt komponentdan iborat. Gateway — sandbox hayot sikllari va siyosatlarini boshqaradigan boshqaruv tekisligi. Supervisor — chiquvchi soʻrovlarni siyosatga muvofiq tekshiradi va hisob maʻlumotlariga kirishni vositachilik qiladi; u sandboxʻdan toʻliq alohida ishlaydi. Sandbox — agent yuklamasini izolyatsiya qiladi hamda fayl tizimi va jarayonlarga kirishni cheklaydi. Policy prover — siyosat ruxsatlari tashkilot belgilagan yuqori chegaradan oshmasligini formal tekshiruvdan oʻtkazadi.
NVIDIA Developer blogidagi texnik tahlilga koʻra, Supervisor middlewareʻi agent tarmoq orqali yuboradigan va qabul qiladigan kontentni tekshirish, bloklash yoki oʻzgartirish imkonini qoʻshimcha amalga oshirish qatlami sifatida beradi; Gateway interceptorʻlari esa gatewayʻni oʻzgartirmasdan joylashtirishga xos boshqaruvni qoʻshish imkonini beradi.
Vera: agent yuklamalari uchun hisoblash qatlami
OpenShell agentlarning nima qila olishini belgilaydi; Vera ular buni qanchalik tez bajarishini belgilaydi. Agentlar bir-biriga bogʻliq qadamlar zanjiri — fikrlash, vosita chaqirish, kod bajarish, maʻlumot soʻrash — orqali ishlaydi va har bir qadam keyingisi boshlanishidan oldin yakunlanishi kerak. NVIDIA bunday rejim uchun protsessor arxitekturasiga besh talab qoʻyadi: koʻp sonli yadro va tezkor bitta yadro, yuqori xotira oʻtkazuvchanligi, massiv kiritish-chiqarish, apparat darajasida xavfsizlik va zamonaviy maʻlumotlar markazi quvvat chegarasiga sigʻish.
NVIDIAʻning oʻz oʻlchovlariga koʻra, Vera protsessori 88 ta Olympus yadrosiga ega va x86ʻga nisbatan muhim agentlik yuklamalarida 2 baravargacha yuqori tezlik, 3 baravargacha yadrolararo oʻtkazuvchanlik, 50 foizgacha past yadrolararo kechikish, 1,2 TB/s gacha LPDDR5X xotira oʻtkazuvchanligi hamda x86 protsessorlariga nisbatan vattiga 2 baravar yuqori unumdorlik beradi.
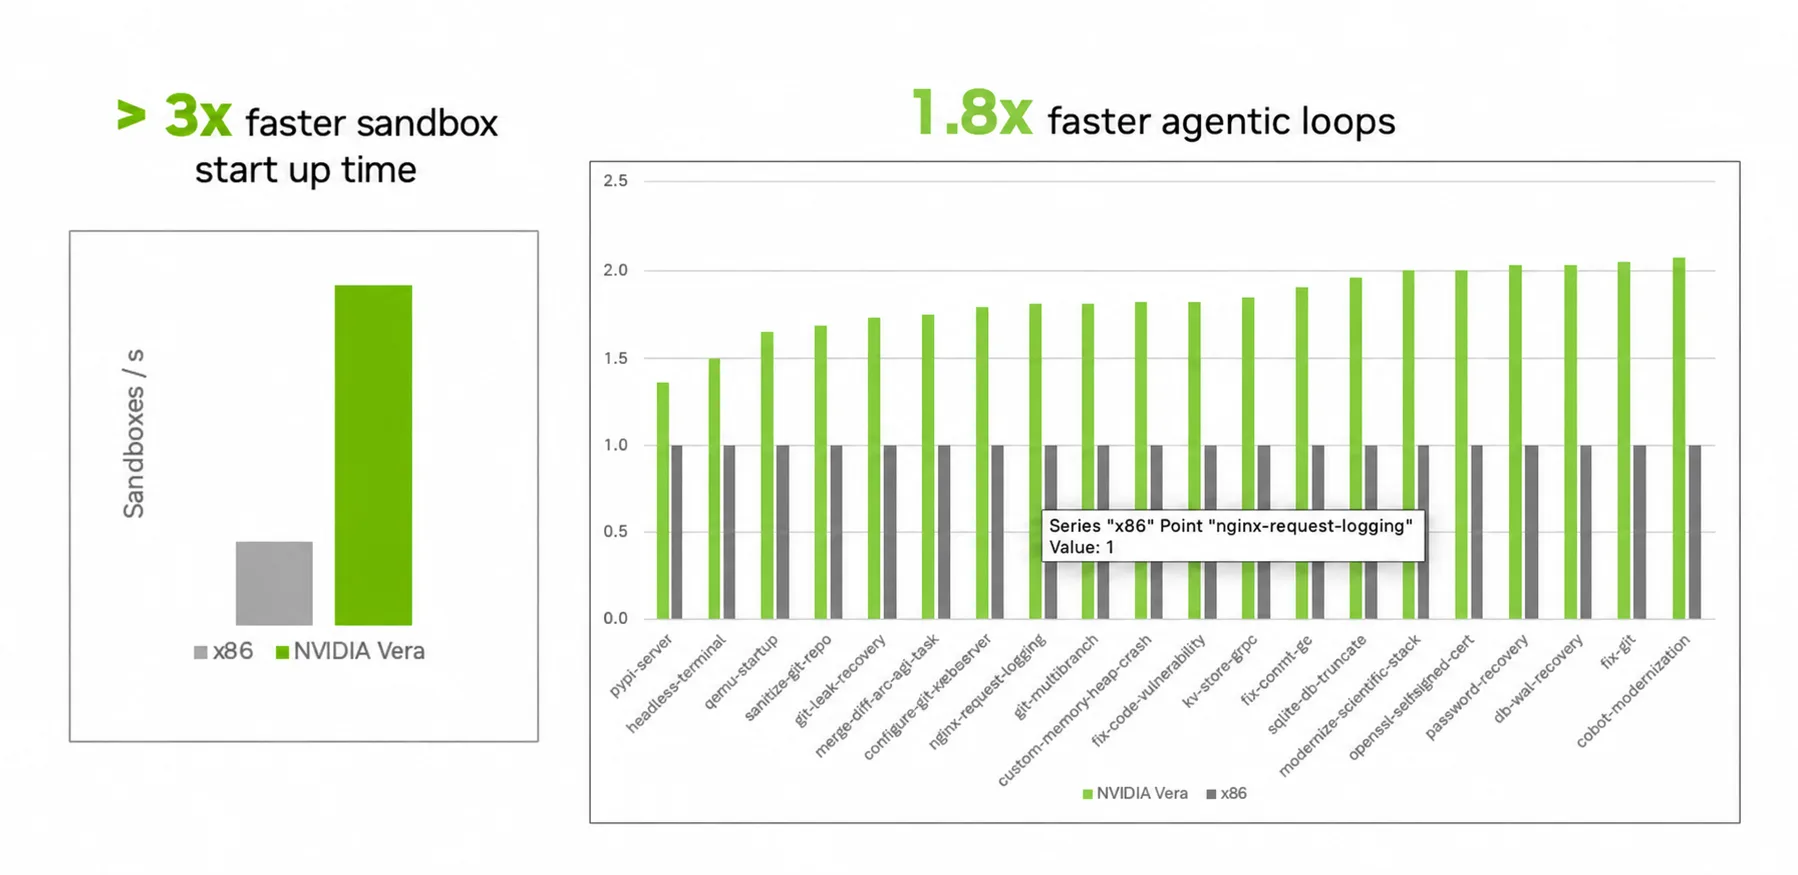
AI bulut platformasi CoreWeave sinovlarida Veraʻda sandbox ishga tushirish x86ʻdagidan 3 baravardan tezroq boʻlganini aniqladi; Terminal Bench agentlik sikl testlarida vazifalarni yakunlash 1,8 baravar tezroq chiqdi, bitta rack esa 11 mingdan ortiq bir vaqtda ishlaydigan agent muhitini qoʻllab-quvvatladi.
BlueField va Sentry: kremniy darajasidagi himoya
Qoʻshimcha himoya talab qilinadigan joylashtirishlar uchun nazorat maxsus kremniyga ham kengaytiriladi. NVIDIA BlueField-4 DPUʻlari agent qoʻli yetmaydigan, apparat darajasida izolyatsiyalangan ishonch domenini beradi. OpenShell arxitekturasida BlueField-4 Veraʻda ishlayotgan agentlar bilan ular foydalanadigan modellar oʻrtasidagi kiritish-chiqarish yoʻlida joylashadi. NVIDIA Sentry — DOCA asosida qurilgan xavfsizlik dasturiy platformasi — shu mustaqil domenda agent xatti-harakatini uzluksiz kuzatadi va ish vaqti siyosatini amalga oshiradi.
Sentry soʻrov va javoblarni, tarmoq hamda fayl faoliyatini kuzatadi, identifikatsiya va vakolatlarni tekshiradi hamda xost xotirasining tanlangan qismlarini tahlil qilib, agentning oʻz hisobotiga tayanmasdan ruxsat etilgan xatti-harakatdan chetga chiqishlarni aniqlaydi. Tahdid yoki siyosat buzilishi aniqlanganda, BlueField-4 siyosatni kremniyda amalga oshiradi va Sentry agentni millisekundlar ichida karantinga oladi.
Ekotizim va moslik
NVIDIA arxitektura bilan ishlayotgan tashkilotlar orasida Anthropic, AWS, Cisco, CrowdStrike, Dell Technologies, Google Cloud, HPE, IBM, Meta, Microsoft, OpenAI, Palo Alto Networks, Perplexity, SAP, ServiceNow, Siemens va SpaceX Super Intelligenceʻni nomladi — ular agent joylashtirish xavfsizligini oshirish ustida ishlamoqda.
Arxitektura Canonical, Red Hat, Microsoft Windows va Microsoft Execution Containersʻda ishlaydi hamda NVIDIA RTX Spark, DGX Spark va DGX Station tizimlari orqali chekka joylashtirishlarga kengayadi. OpenShell kodi ochiq holda GitHubʻda mavjud.
Qayd etish joiz: NVIDIA oʻtgan haftada agentlar uchun uchta ochiq vaznli Nemotron 3.5 modelini ham chiqargandi — arxivdagi maqola.