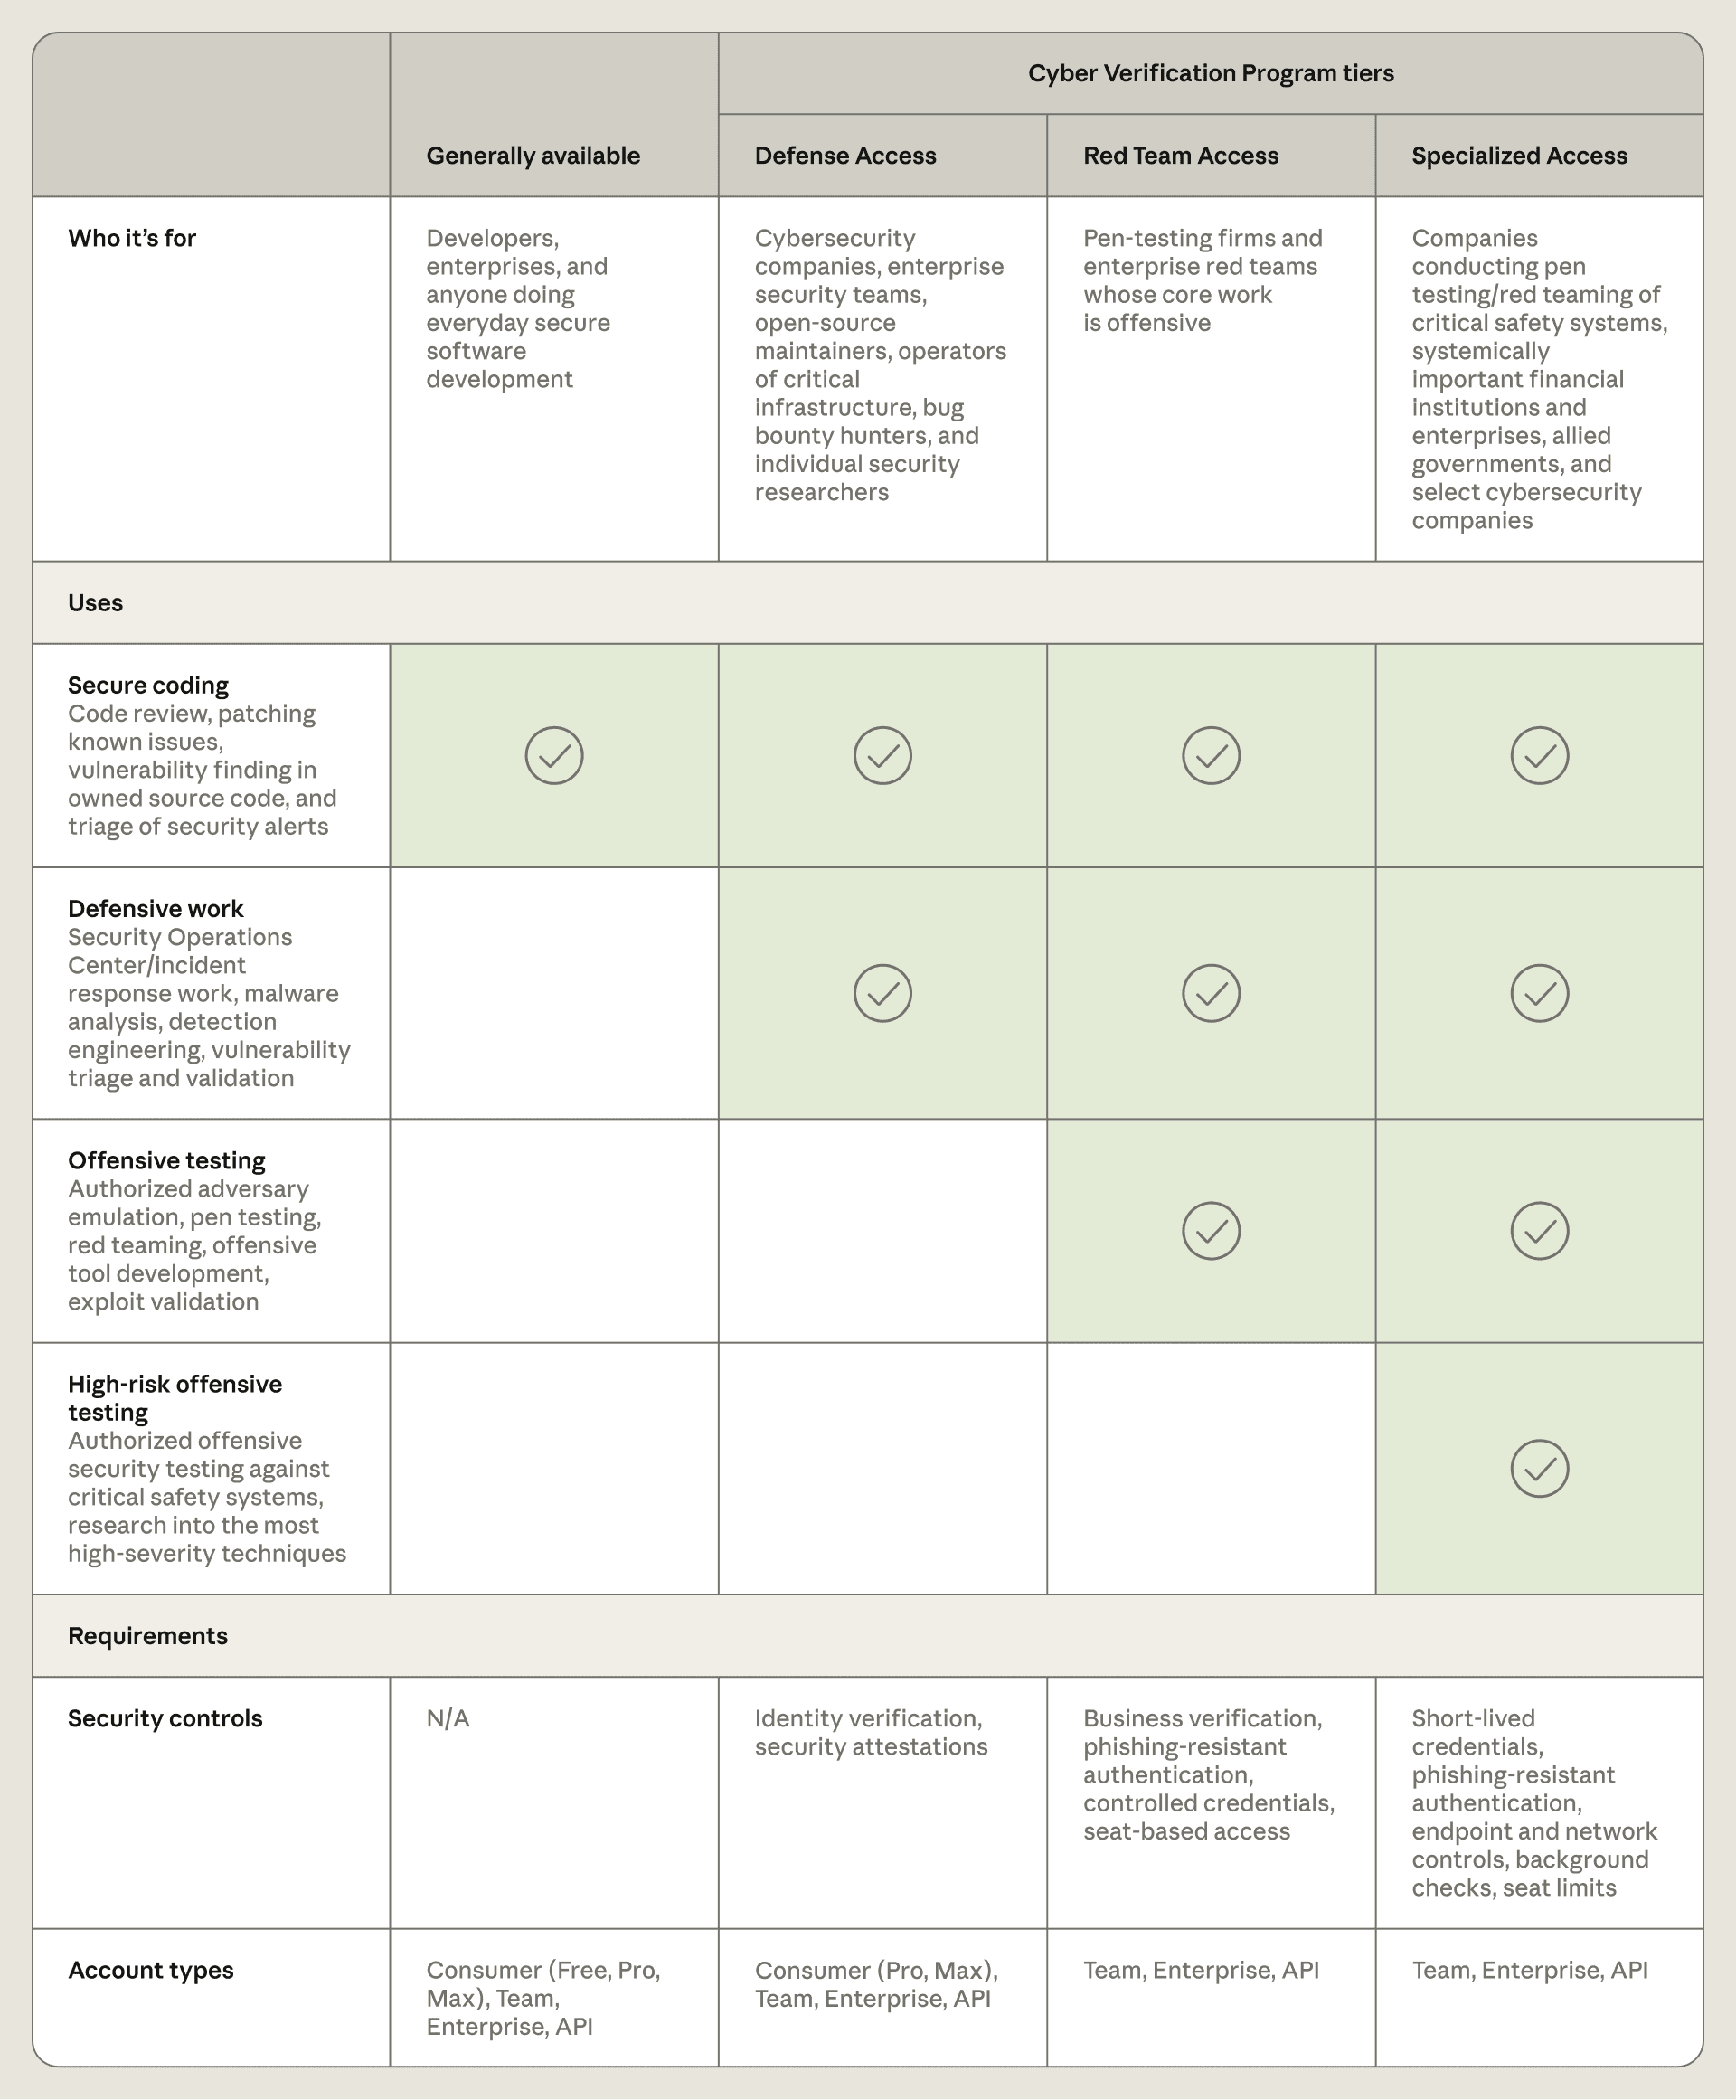
6 октября 2026 года Anthropic объявила о расширенной версии Cyber Verification Program (CVP): Project Glasswing и прежняя CVP объединены в единую программу, для специалистов по безопасности введены три уровня доступа — Defense, Red Team и Specialized. Все три уровня включают доступ к самым мощным моделям компании — Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1 — с ослабленными или снятыми защитными киберклассификаторами (blocking classifiers). По сообщению Anthropic, такой доступ предназначен только для проверенных специалистов по безопасности.
Уровни настроены под три вида задач кибербезопасности: оборонительную работу, санкционированное наступательное тестирование и тестирование систем, чья безопасность жизненно важна. Степень доступа каждого уровня соответствует его задаче.
До объединения Project Glasswing действовал как отдельная инициатива — теперь он продолжается в составе расширенной CVP.
Три уровня доступа
Defense Access предназначен для оборонительного направления: реагирование на инциденты (incident response) и анализ вредоносного ПО (malware analysis). На этом уровне сохраняется больше всего киберзащитных классификаторов — в тестах CyScenarioBench на уровне Defense Access были заблокированы 46 из 50 тестов. По итогам тестов этот уровень блокирует больше всего среди всех трёх.
Red Team Access в дополнение к возможностям Defense даёт право на санкционированное тестирование на проникновение (penetration testing). Этот уровень открыт только для организаций — он рассчитан на команды уровня организации, а не на отдельных специалистов.
Specialized Access выделен для ограниченного числа организаций, имеющих право тестировать системы, чья безопасность жизненно важна, — например, электросети и межбанковскую платёжную инфраструктуру. Заявки на этот уровень рассматриваются совместно с правительством США.
Все три уровня включают доступ к моделям Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1 — различается лишь степень, в которой ослаблены или сняты киберзащитные классификаторы.
Таким образом, три уровня дают доступ к одному семейству моделей — Claude Opus 5.5, Sonnet 5.5 и Mythos 5.1 — с тремя разными степенями ограничений для трёх разных задач.
Результаты CyScenarioBench
CyScenarioBench — это оценка, состоящая из многоэтапных заданий по кибероперациям. В ней Claude Opus 5.5 с доступом уровня Red Team успешно выполнил 34 из 50 заданий — что соответствует результату 67,6% в условиях без применения защитных мер. На уровне Defense же 46 из 50 тестов были заблокированы.
Иными словами, доступ уровня Red Team возвращает способность модели к кибероперациям на уровень незащищённой модели, а доступ Defense останавливает большинство тестов. Оба результата получены в рамках одной и той же оценки из 50 заданий.
6 октября 2026 года Anthropic объявила о расширенной Cyber Verification Program (CVP) с тремя уровнями доступа — Defense, Red Team и Specialized — объединив инициативу Project Glasswing в единую программу.
— Anthropic
Результаты Glasswing
В рамках Project Glasswing партнёры с апреля по июль 2026 года обнаружили не менее 129 тысяч подтверждённых уязвимостей ПО; более 33 тысяч из них были оценены как критические или высокорисковые. Собственные работы Anthropic по сканированию открытого кода с апреля по октябрь выявили ещё 5,5 тысячи подтверждённых уязвимостей. По данным Reuters, эти показатели были обнародованы 6 октября 2026 года.
Цифра 129 тысяч охватывает четыре месяца — с апреля по июль, цифра 5,5 тысячи — семь месяцев, с апреля по октябрь; в обоих случаях речь идёт о подтверждённых уязвимостях. Более 33 тысяч критических или высокорисковых уязвимостей составляют более четверти от общего числа 129 тысяч, обнаруженных партнёрами.
5,5 тысячи подтверждённых уязвимостей, обнаруженных собственным сканированием Anthropic за семь месяцев с апреля по октябрь, — это дополнительный показатель к 129 тысячам, найденным партнёрами. Оба показателя касаются подтверждённых уязвимостей ПО — каждая из них прошла проверку.