Анонс: полный стек-дизайн для безопасных ИИ-агентов
21 октября 2026 года NVIDIA представила на мероприятии GTC в Берлине архитектуру OpenShell Reference Architecture — стек-дизайн полного цикла для создания, изоляции, мониторинга и принудительного контроля безопасных агентов искусственного интеллекта (ИИ) в корпоративной инфраструктуре и периферийных (edge) системах. Официальный пресс-релиз
Дизайн объединяет четыре уровня технологического стека NVIDIA. Инфраструктура NVIDIA Vera Rubin запускает корпоративные рабочие нагрузки, включая модели на базе Nemotron. Процессоры NVIDIA Vera управляют системами оркестрации агентов (agent harness). Программное обеспечение с открытым кодом NVIDIA OpenShell определяет, что агенты могут делать, а DPU NVIDIA BlueField обеспечивают непрерывный мониторинг и применение правил на кремниевом уровне в составе платформы безопасности NVIDIA Sentry.
«Поскольку предприятия готовятся к запуску миллиардов ИИ-агентов, безопасность и контроль должны быть встроены в саму вычислительную архитектуру... С OpenShell Reference Architecture агенты думают на Rubin, действуют на Vera и управляются на BlueField», — заявил основатель и генеральный директор NVIDIA Дженсен Хуанг.
Runtime OpenShell: контроль в самой инфраструктуре
Позиция NVIDIA ясна: агент не может управлять собой сам, а безопасность и управление должны находиться в той же инфраструктуре, где работает агент. OpenShell — это runtime с открытым кодом, который размещает безопасность и управление непосредственно в вычислительной инфраструктуре. Он определяет и обеспечивает доступ агента к системам, работающим с файлами, интернет-сервисами и физическими устройствами, а рабочие нагрузки агента во время выполнения по умолчанию считаются недоверенными: агенту предоставляется только то, что ему нужно, и только тогда, когда это нужно.
OpenShell состоит из четырёх компонентов. Gateway — плоскость управления, которая администрирует жизненные циклы и политики песочниц. Supervisor — проверяет исходящие запросы на соответствие политикам и посредничает в доступе к учётным данным; он работает полностью отдельно от песочницы. Sandbox — изолирует рабочую нагрузку агента и ограничивает доступ к файловой системе и процессам. Policy prover — формально проверяет, что разрешения политик не превышают верхний предел, установленный организацией.
Согласно техническому разбору в блоге NVIDIA Developer, middleware Supervisor предоставляет дополнительный уровень реализации для проверки, блокировки или модификации контента, который агент отправляет и получает по сети; а перехватчики Gateway позволяют добавлять специфичное для развёртывания управление без изменения самого шлюза.
Vera: вычислительный уровень для агентных нагрузок
OpenShell определяет, что агенты могут делать; Vera определяет, насколько быстро они это делают. Агенты работают через цепочки взаимосвязанных шагов — рассуждение, вызов инструментов, выполнение кода, запрос данных, — и каждый шаг должен завершиться до начала следующего. NVIDIA выдвигает пять требований к архитектуре процессоров для такого режима: большое число ядер и быстрое одноядерное выполнение, высокая пропускная способность памяти, массивный ввод-вывод, аппаратная безопасность и соответствие современным ограничениям мощности центров обработки данных.
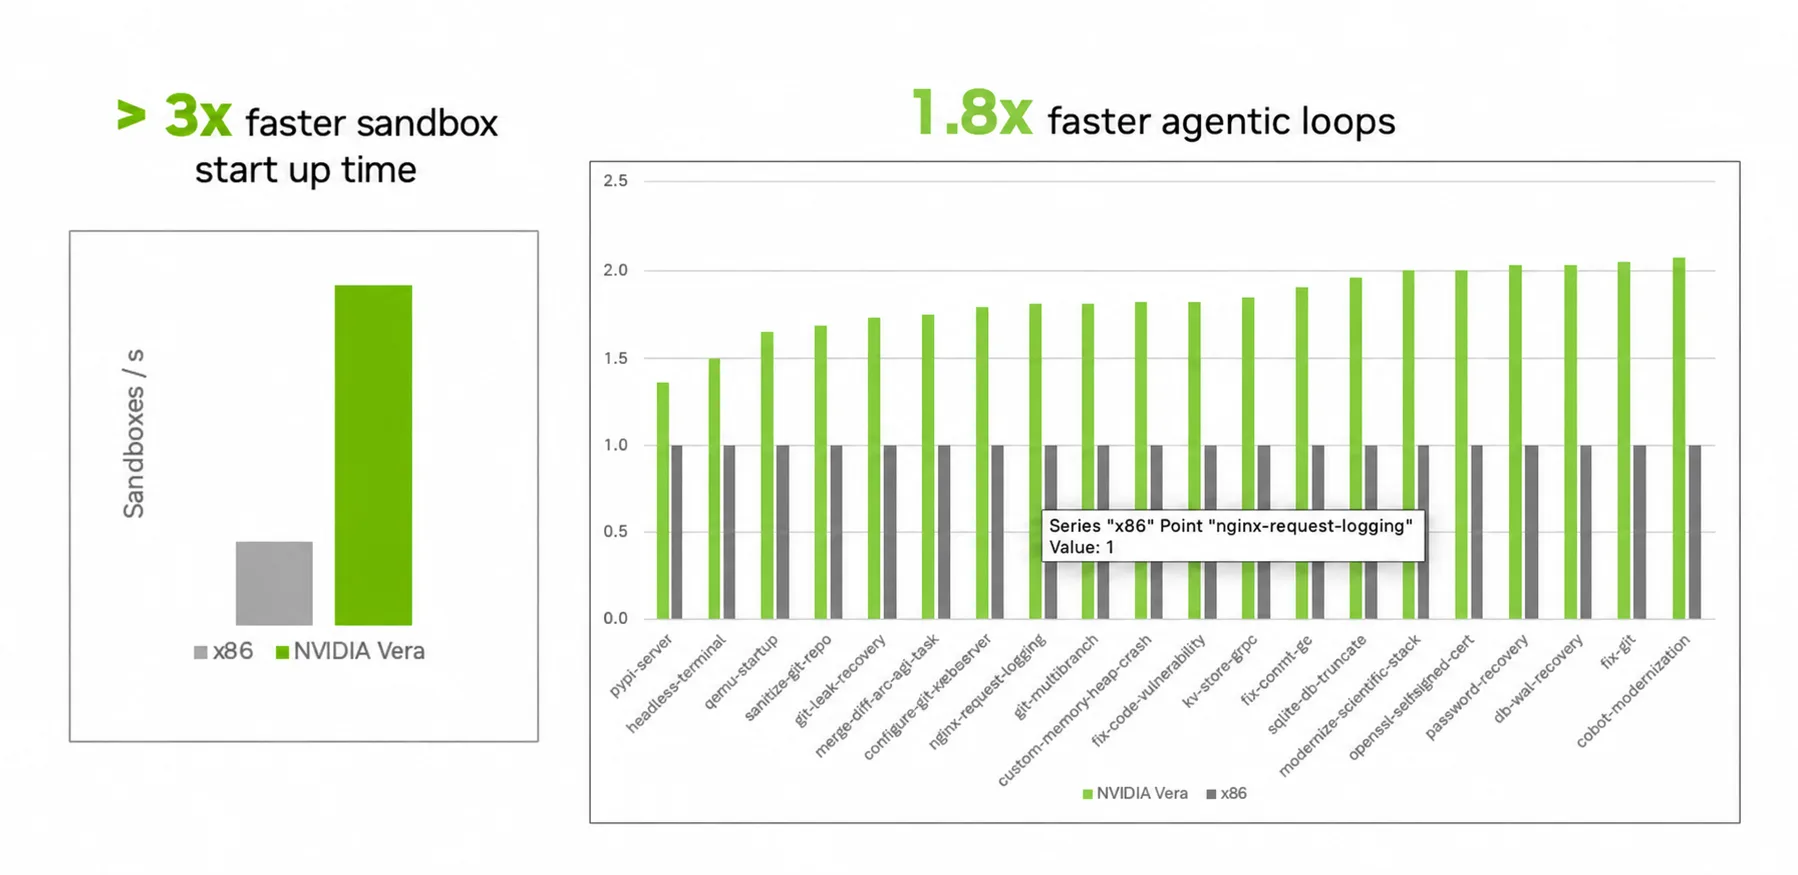
По собственным измерениям NVIDIA, процессор Vera имеет 88 ядер Olympus и обеспечивает по сравнению с x86 до 2-кратного прироста скорости на ключевых агентных нагрузках, до 3-кратной пропускной способности межъядерных соединений, до 50% более низкой межъядерной задержки, пропускную способность памяти LPDDR5X до 1,2 ТБ/с и в 2 раза более высокую производительность на ватт по сравнению с процессорами x86.
По данным испытаний облачной ИИ-платформы CoreWeave, запуск песочницы на Vera оказался более чем в 3 раза быстрее, чем на x86; в циклических агентных тестах Terminal Bench завершение задач оказалось в 1,8 раза быстрее, а одна стойка поддерживает более 11 тысяч одновременно работающих сред агентов.
BlueField и Sentry: защита на кремниевом уровне
Там, где развёртывание требует дополнительной защиты, контроль распространяется и на специализированный кремний. DPU NVIDIA BlueField-4 предоставляют аппаратно изолированный домен доверия, недоступный для агента. В архитектуре OpenShell BlueField-4 находится на пути ввода-вывода между агентами, работающими на Vera, и моделями, которые они используют. NVIDIA Sentry — программная платформа безопасности на базе DOCA — непрерывно отслеживает поведение агентов в этом независимом домене и применяет политики времени выполнения.
Sentry отслеживает запросы и ответы, сетевую и файловую активность, проверяет идентификацию и полномочия, а также анализирует выбранные области памяти хоста, выявляя отклонения от разрешённого поведения без опоры на собственные отчёты агента. При обнаружении угрозы или нарушения политики BlueField-4 применяет политику на кремнии, а Sentry помещает агента в карантин за миллисекунды.
Экосистема и совместимость
Среди организаций, работающих с архитектурой, NVIDIA назвала Anthropic, AWS, Cisco, CrowdStrike, Dell Technologies, Google Cloud, HPE, IBM, Meta, Microsoft, OpenAI, Palo Alto Networks, Perplexity, SAP, ServiceNow, Siemens и SpaceX Super Intelligence — они работают над повышением безопасности развёртывания агентов.
Архитектура работает на Canonical, Red Hat, Microsoft Windows и Microsoft Execution Containers, а через системы NVIDIA RTX Spark, DGX Spark и DGX Station распространяется на периферийные развёртывания. Код OpenShell открыто доступен на GitHub.
Стоит отметить: на прошлой неделе NVIDIA также выпустила три открытые модели Nemotron 3.5 для агентов — материал из архива.